Ciberseguridad
Binance sufrió un incidente de seguridad FunkSec que habría provocado el robo de 6.430 millones de dólares en criptomonedas, el mayor ataque del tipo registrado.
Binance sufrió un incidente de seguridad FunkSec que habría provocado el robo de 6.430 millones de dólares en criptomonedas, el mayor ataque del tipo registrado.
Actores maliciosos están explotando dos vulnerabilidades en la utilidad de respaldo AhsayCBS para evadir la autenticación, ejecutar comandos remotamente y comprometer los sistemas afectados. Según
ESET identificó una nueva campaña de ciberespionaje de FamousSparrow, grupo alineado con China, dirigida principalmente contra organismos gubernamentales de América Latina mediante la puerta trasera
Investigadores de Expel identificaron una nueva familia de malware denominada SynkLoader, distribuida mediante campañas de phishing en Microsoft Teams que se hacen pasar por el
Investigadores de Genians revelaron detalles sobre una campaña de Kimsuky, denominada Operación GitPower, que destaca por el uso de IA para generar documentos y señuelos

Investigadores de Group-IB revelaron detalles sobre ClickLock Stealer, un malware dirigido a usuarios de macOS que emplea ingeniería social y coerción para obtener credenciales. La

Investigadores de BlackFog revelaron detalles sobre OnyxC2, una plataforma de malware especializada en el robo de información que se comercializa como un servicio listo para
Investigadores de ESET detectaron la reaparición de BTMOB, un troyano de acceso remoto para Android que funcionaba bajo un modelo de Malware como Servicio (MaaS).
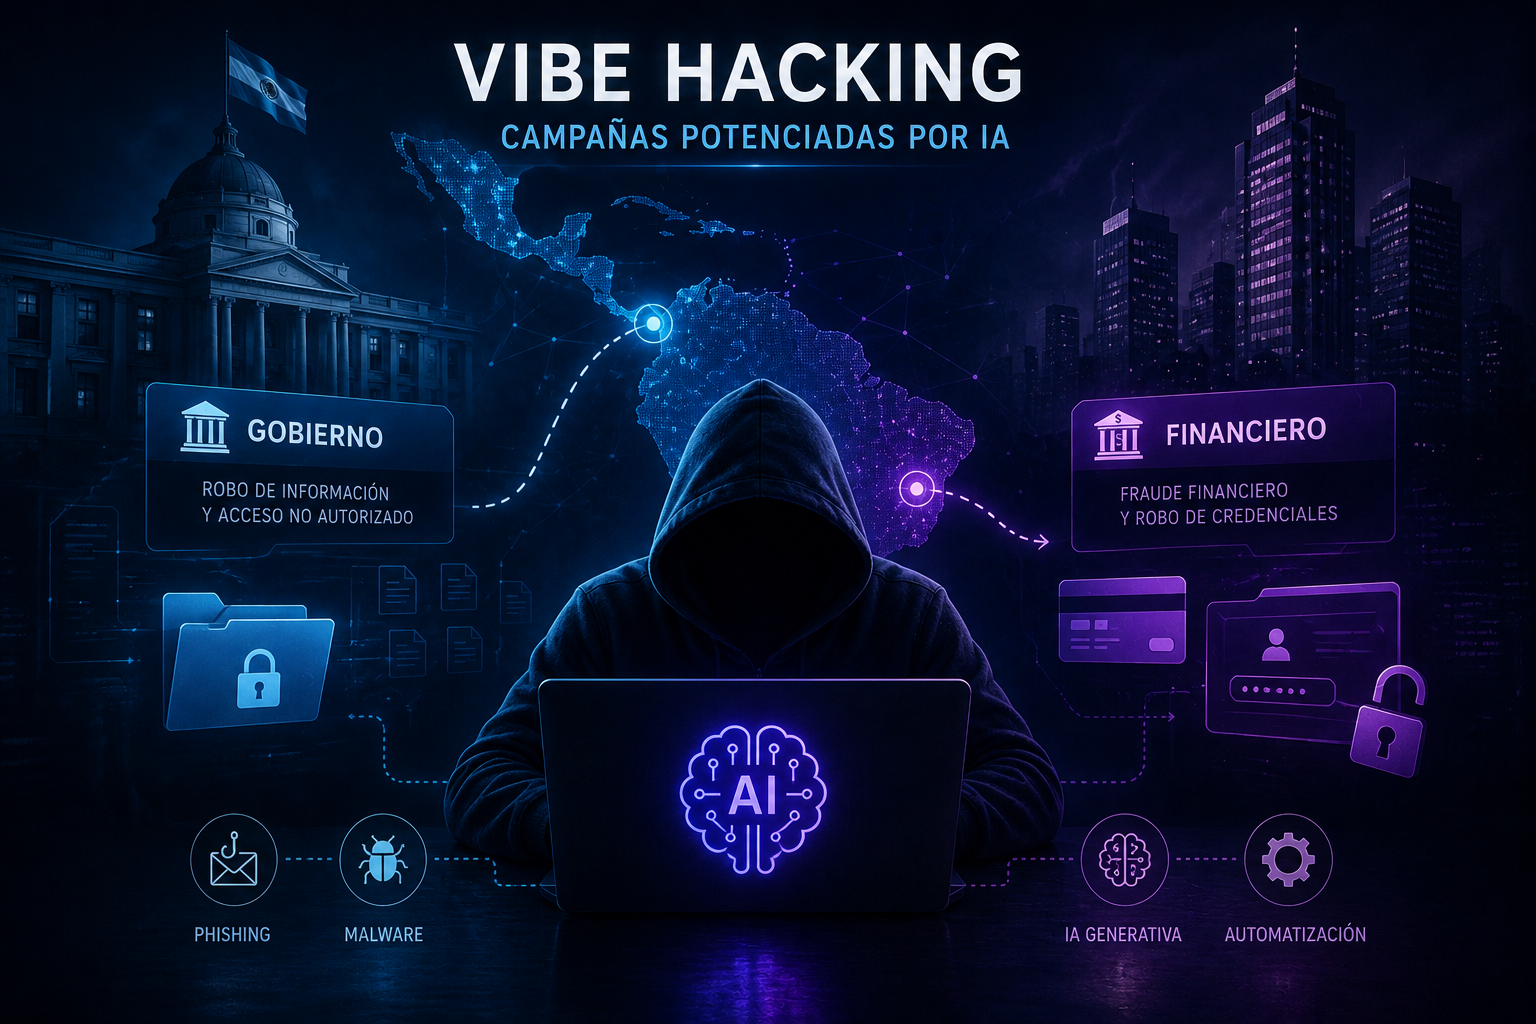
Investigadores de Trend Micro identificaron dos campañas de ciberataques denominadas SHADOW-AETHER-040 y SHADOW-AETHER-064, dirigidas contra entidades gubernamentales y organizaciones financieras en Latinoamérica. Los atacantes emplearon
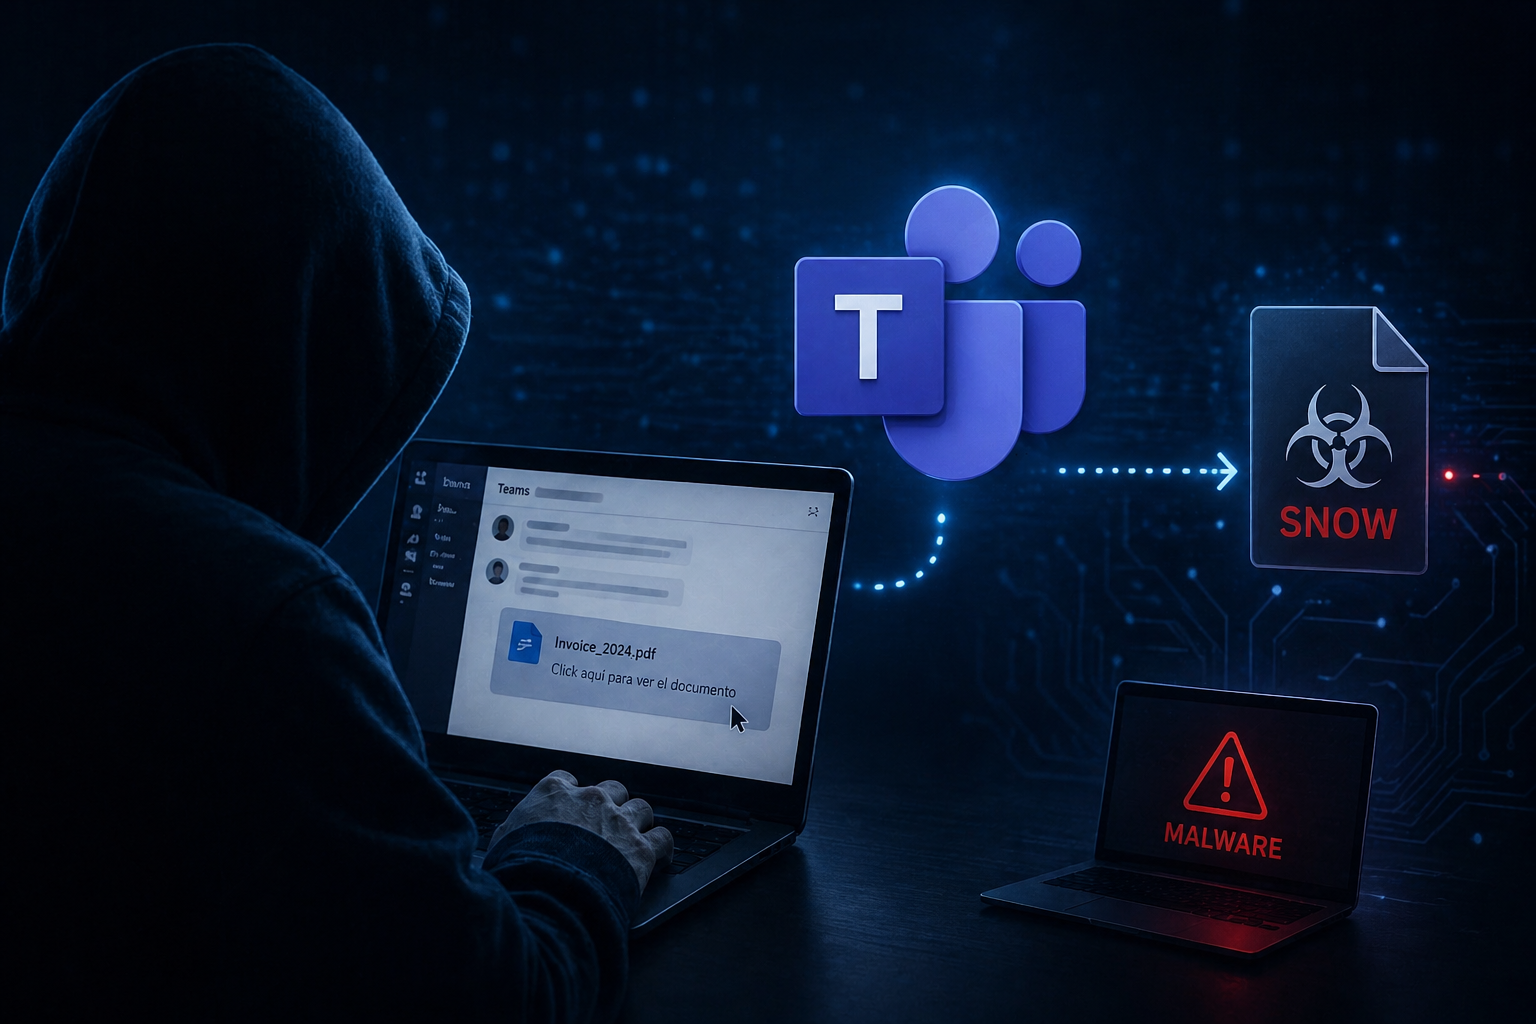
Un grupo de hackers (UNC6692) logró llevar a cabo una campaña de ciberataques dirigidos utilizando Microsoft Teams como vector de intrusión.Según investigadores de ciberseguridad, los